У всех ИИ-агентов для программирования нашлась опасная уязвимость — вредоносный код запускается без участия пользователя
Последние новости
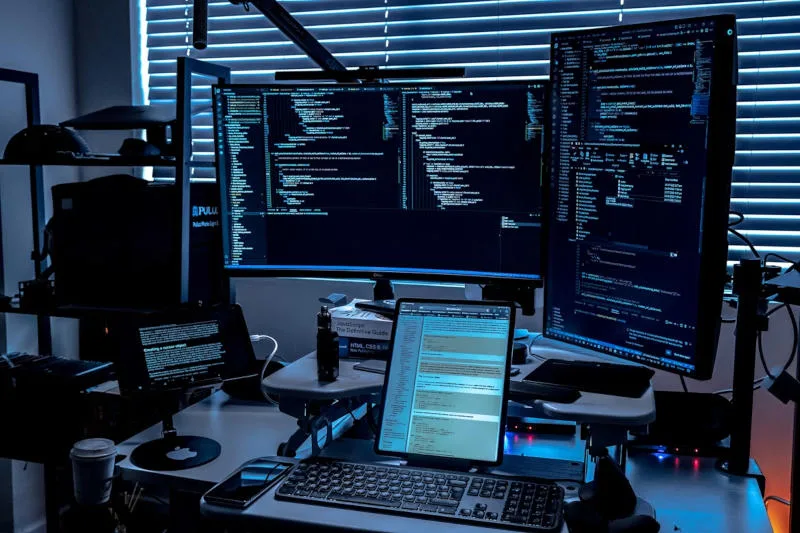
Эксперты в области кибербезопасности из стартапа Air, занимающегося разработкой агентов искусственного интеллекта, обнаружили уязвимость, которая позволяет выполнять произвольный код без участия пользователя и затрагивает все основные приложения ИИ-агентов для написания кода: Anthropic Claude Code, OpenAI Codex, Google Gemini CLI, а также Microsoft Copilot и Microsoft GitHub Copilot. Уязвимость открывает потенциальным злоумышленникам доступ ко всем ресурсам и данным, которые доступны этим агентам. Источник изображения: Boitumelo / unsplash.com
Ваша оценка:
Источник:
3dnews.ru